技術2026年10月24日(土)巨人監督になった松井秀喜の打撃を王貞治や歴代4番と比べてみた巨人監督に就任した松井秀喜の巨人時代とメジャー10年を、PythonでNPBの記録とMLB Stats APIから集計した。リーグ平均を100にしたOPS+で王貞治・長嶋茂雄や松井以降の巨人の4番と並べ、メジャーではWARの内訳と投球単位のデータも調べた。野球MLBNPBセイバーメトリクスPythonAPI実験
技術2026年10月23日(金)更新RubyがGitLabのCVE4件の原因になった正規表現のバグを修正、4.0.9・3.4.12・3.3.132026年10月23日、GitLabのCVE-2026-89078など4件の原因になったOnigmoのバグを直したRuby 4.0.9、3.4.12、3.3.13が出た。外部の文字列から正規表現を組み立てるRubyアプリは更新の対象になる。WSL2でビルドした5つの版に修正PRのテストパターンを流し、修正前の版が異常終了するのを確かめた。Rubyセキュリティ脆弱性CVEGitLab実験
技術2026年10月23日(金)更新PHPのCVE-2026-115560は、serialize_handlerを実行中に切り替えるアプリだけが対象php2shellの修正版から2日後の2026年10月23日、PHP公式が21日の修正版では直っていない別のRCE、CVE-2026-115560を告知した。対象になるアプリの3つの条件、session.upload_progress.enabled=0をすでに入れたサーバーは追加の作業がいらないこと、まだ公表されていない項目、自分のコードの確かめ方を載せる。PHPセキュリティCVE脆弱性RCE
技術2026年10月23日(金)うるう秒をやめる決議5が第28回CGPMで採択された2026年10月15日の第28回CGPMで、2027年5月20日からUT1とUTCの差を最大3600秒まで許す決議5が採択された。文面は1月の決議案Cからほぼ変わっていない。UTCが連続する期間が資料によって「数世紀」「数千年」と違う理由や、発効までにITU-Rなどが進める作業も一次資料で確かめた。Linux宇宙
技術2026年10月23日(金)Anima派生の2.9B最新版4本に40ブロック向けに付け替えたキャラLoRAを当てる、髪型は4本とも出て生成はBaseの約1.4倍かかったNova Anime AM、CottonAnima、AMIXA2.9B、JANIMAの2.9B最新版4本に、Anima-Base学習のキャラLoRAを40ブロック向けに付け替えて当て、M1 Max 64GBのComfyUIでBase v1.0と同じプロンプト・seedで出力した。4本とも髪型は出たが、けいの赤いリボンタイはバストアップで紺に変わった。素の画風、背景密度、i2i、生成速度も並べる。AI画像生成ComfyUIAnimaAnima-BaseLoRAQwenApple Silicon実験
技術2026年10月23日(金)Anima派生の2B版7本にBase学習のキャラLoRAを当てる、けいのリボンが全身・バストアップとも赤のまま出たのはRDBTだけHikari、AnimaIka、Hotaru Blend、Cat Tower、CapAnima、RDBT、AnimaYumeの、10月21日時点の2B最新版7本を、M1 Max 64GBのComfyUIでAnima-Base v1.0と同じプロンプト・seed・キャラLoRAで出力した。7本とも髪型は出たが、けいのリボンタイが全身・バストアップとも赤のまま出たのはRDBTだけで、RDBTは2キャラが4人に増えた。素の画風、背景密度、i2i、生成速度も並べる。AI画像生成ComfyUIAnimaAnima-BaseLoRAQwenApple Silicon実験
技術2026年10月23日(金)Anima派生チェックポイントの2026年10月最新版一覧6月に調べたAnima派生の最新版と、Civitaiの月間ダウンロード上位40本を2026年10月21日時点で再確認した。2Bの更新、2.9Bへ移った派生、3.8Bの構成差を配布元の説明とともに整理する。AI画像生成ComfyUILoRAAnimaAnima-Base
技術2026年10月22日(木)更新Infinity CoreのLinuxカーネル6件はどのカーネル系列に影響するかV4belが公開したInfinity Coreは、タイマーやシグナルなどLinuxカーネル中核の6件。導入時期が5.7から7.2までばらつき、Debian 12と13やUbuntu 24.04の標準カーネルで影響するのはTimerの1件だけ。一方でRHELはバックポートでFutexなども抱えており、CVEごとの導入版と主要ディストリの状況を整理した。LinuxセキュリティCVEカーネルコンテナAndroid
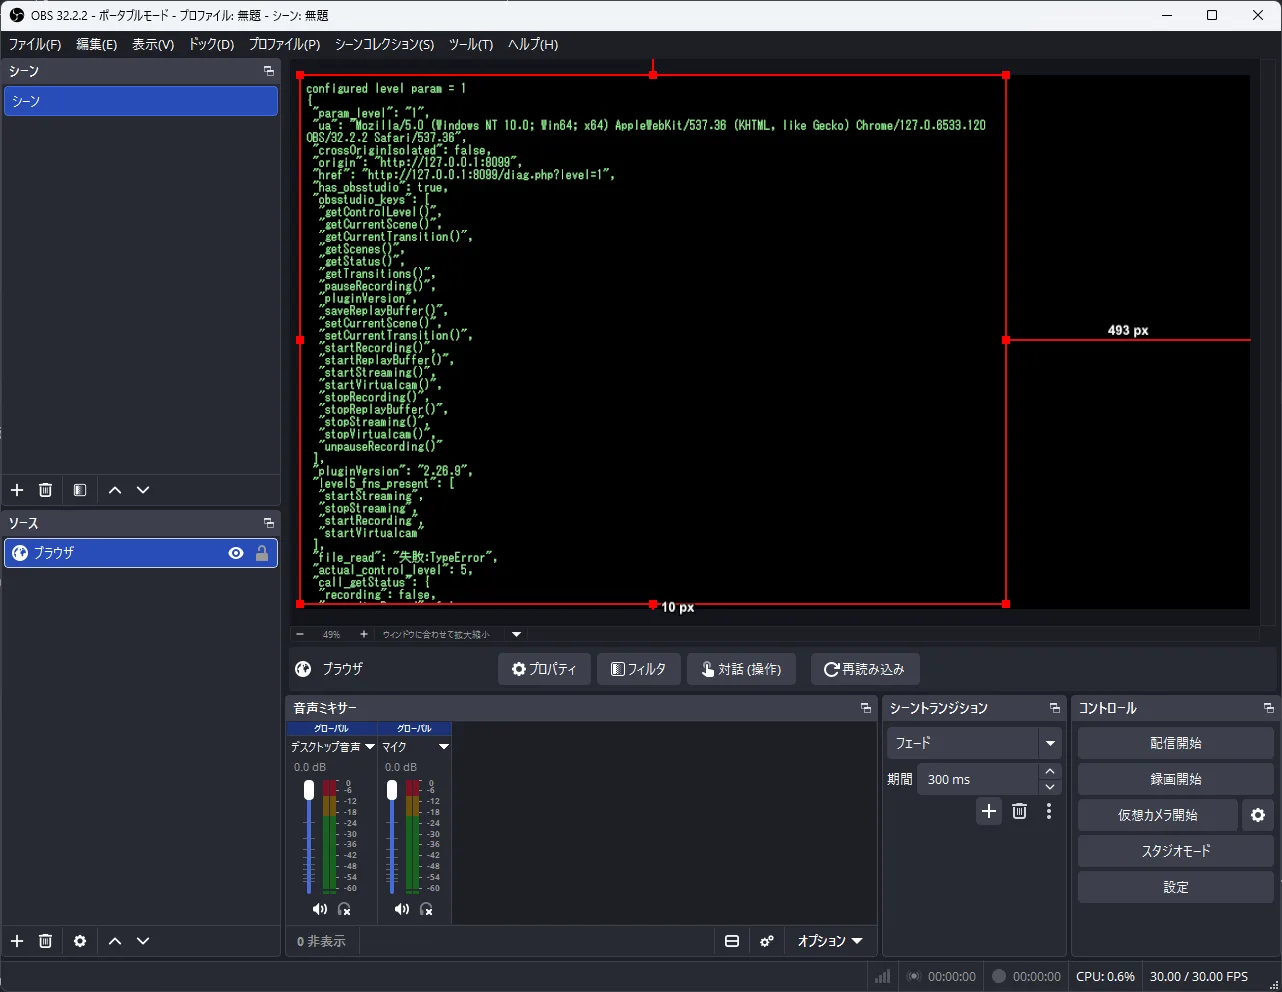
技術2026年10月22日(木)更新配信ソフトOBSのブラウザソースは改ざんサイトの影響を受けるのか実測したOBSのブラウザソースに悪意あるページを読み込ませると何ができるのか、ページ権限0〜5・obs-websocket有効化・CEFのサンドボックス状態を手元のWindowsのOBS 32.2.2で実測した。噂の「PHP経由」が実際には何を指すのかを権限レベルごとに確かめた。セキュリティ脆弱性実験OBSChromiumXSSCVEWindows
技術2026年10月22日(木)更新php2shell修正後のPHP 8.5.12に残ると主張された脆弱性を整理した2026年10月21日にPHPがphp2shell(CVE-2026-109618/109619)を修正した直後、パッチ後の8.5.12にもRCEやメモリ破壊が残ると主張する個人の自己公開ページが出た。どの主張が確定し、どこがまだ裏取り前かを届出状況ごとに分け、サーバー管理者が取るべき対応まで示した。セキュリティ脆弱性CVEPHPOSS
技術2026年10月22日(木)更新PHPのパッチ適用を呼びかけた高市総理は、PHP研究所からセキュリティ本を出していた高市総理は2026年10月21日夜、XでPHPの修正パッチ適用を呼びかけ、自分のホームページも止めた。その総理が2018年にPHP研究所から出したサイバーセキュリティの本と、本部長として署名した自民党の第1次提言の中身、能動的サイバー防御法ができるまで、医師が2代続くデジタル大臣を、提言書や官邸・報道の資料からたどる。PHPセキュリティ
技術2026年10月22日(木)更新危殆化したeMudhraの中間CAにJavaが接続するか試した(CVE-2026-91403)OpenJDKが2026年10月21日に臨時で公表したCVE-2026-91403(CVSS 9.1)は、eMudhraの危殆化した中間CA 8枚をJavaが信頼してしまう問題だった。手元のM4 Mac miniでは、OpenJDK 27.0.1が既定の設定のまま危殆化したチェーンに接続し、失効確認の有効化と blocked.certs への追加ではどちらも拒否した。JavaOpenJDKセキュリティ脆弱性CVETLS実験