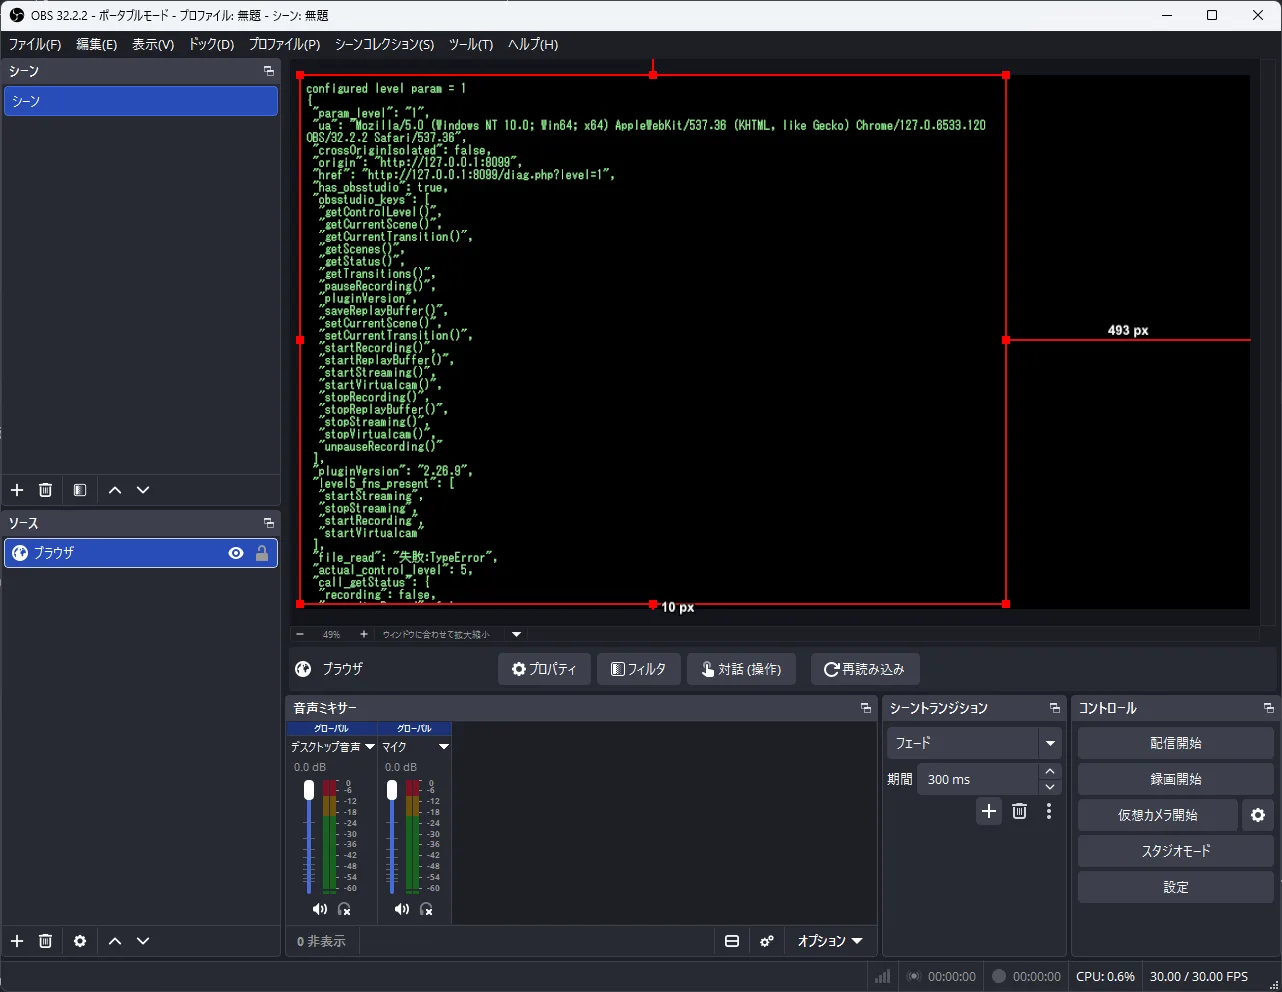
Node2Shell、HTTP2Shellと呼ばれるBrotliの範囲外書き込み(CVE-2026-111497)は、PythonのBrotliパッケージや、Brotli対応でビルドされたcurl(`--compressed` を付けた場合)にも及ぶ。手元のWindows 11で、Pythonが送るヘッダーに関係なく応答を展開すること、pip-auditで検出できること、10月24日時点のGit for Windowsが修正前のBrotliを同梱していること(10月26日の2.56.0.windows.4で修正)を確かめ、Node.jsも修正版へ入れ替えた。
Google Playストアのエラーが止まらないSGP611に、Windows 11からLineageOS for microG 18.1を入れた実機記録。Fastbootのドライバ未導入(問題コード28)や、sideloadが47%でエラーを返しても導入自体は成功していた件など、詰まった箇所を順に残した。
Palo Alto Networks Unit 42が公開したPass-ta-key攻撃3種を整理した。前提はWindows上のChromeとマルウェアの先行感染だが、全パスキーを暗号化するマスター鍵がプロセスメモリに平文で載り、抜かれても失効させる方法がない。返ってきたUVフラグを確かめていないサービス側の問題も扱った。