技術2026年10月26日(月)更新php2shellのUAFを突くCTF「Steal My Bitcoin」の公開PoCを読んだPHP 8.4.26を標的にしたCTF「Steal My Bitcoin」が解かれ、単一ファイルのPython PoCが公開された。session.upload_progressのUAFからメモリ上限到達、アドレス漏えい、HashTable経由のコマンド実行まで一続きに通す攻撃連鎖の構成と動作条件を追った。PHPセキュリティCVE脆弱性RCE
技術2026年10月25日(日)PHP 5.3から8.6で後方互換性が壊れた関数・引数・名前空間の変更点PHP 5.3から8.6(2026年11月正式版予定)までで、組み込み関数の挙動、引数の受け取り方、名前空間が変わり、エラーも出ずに結果が変わる移行の落とし穴を版ごとに整理した。8.6でのmb_ereg系非推奨やセッション設定の既定値変更もまとめた。PHP
技術2026年10月23日(金)更新PHPのCVE-2026-115560は、serialize_handlerを実行中に切り替えるアプリだけが対象php2shellの修正版から2日後の2026年10月23日、PHP公式が21日の修正版では直っていない別のRCE、CVE-2026-115560を告知した。対象になるアプリの3つの条件、session.upload_progress.enabled=0をすでに入れたサーバーは追加の作業がいらないこと、まだ公表されていない項目、自分のコードの確かめ方を載せる。PHPセキュリティCVE脆弱性RCE
技術2026年10月22日(木)更新php2shell修正後のPHP 8.5.12に残ると主張された脆弱性を整理した2026年10月21日にPHPがphp2shell(CVE-2026-109618/109619)を修正した直後、パッチ後の8.5.12にもRCEやメモリ破壊が残ると主張する個人の自己公開ページが出た。どの主張が確定し、どこがまだ裏取り前かを届出状況ごとに分け、サーバー管理者が取るべき対応まで示した。セキュリティ脆弱性CVEPHPOSS
技術2026年10月22日(木)更新PHPのパッチ適用を呼びかけた高市総理は、PHP研究所からセキュリティ本を出していた高市総理は2026年10月21日夜、XでPHPの修正パッチ適用を呼びかけ、自分のホームページも止めた。その総理が2018年にPHP研究所から出したサイバーセキュリティの本と、本部長として署名した自民党の第1次提言の中身、能動的サイバー防御法ができるまで、医師が2代続くデジタル大臣を、提言書や官邸・報道の資料からたどる。PHPセキュリティ
技術2026年10月22日(木)更新Remiの修正版を待たずに、PHP 8.3.36をソースビルドしてFPMへ当てたphp2shellの修正版が出た夜、Remiのリポジトリは更新されなかった。AlmaLinux 9とRemiのPHP 8.3で動くDockerコンテナに、公式ソースからビルドしたphp、php-fpm、opcache.soの3ファイルを差し替え、FPMへのUSR2シグナルで無停止で切り替えた手順と、docker killの仕様やRPM更新対策の実機記録。PHPセキュリティCVE脆弱性Docker実施手順
技術2026年10月21日(水)更新php2shellは設定変更では防げないので、PHPの修正版を当てるPHPのコア開発者とGMO Flatt Securityが、session.upload_progressの無効化だけではphp2shellを防げないとした。2026年10月21日23時に出たPHP修正版(8.5.12、8.4.27、8.3.36、8.2.35)と8.1以前向けパッチの入手先、配布元ごとの状況と、レンタルサーバー、Linuxのパッケージ、Dockerごとの当て方、予防的にサービスを止める国内外の組織を載せる。PHPセキュリティCVE脆弱性RCE
技術2026年10月21日(水)更新php2shell対策にsession.upload_progressを切っておくPHP公式が2026年10月21日23時(日本時間)に重大な脆弱性2件の修正を予告した。外部ではphp2shell(CVE-2026-109618/109619)と呼ばれ、デフォルトで有効なsession.upload_progressの処理が関係すると推定されている。修正版を待つ間に設定を切る手順を、レンタルサーバー、php.ini、.htaccess、.user.iniの別に書き、公式発表と外部の推定を分けて載せる。PHPセキュリティCVE脆弱性RCE
技術2026年10月21日(水)更新LaravelのtokenガードとMySQLで他人としてログインできた認証バイパス(CVE-2026-114509)Laravelの組み込みTokenGuardに、MySQL/MariaDB環境で他人のAPIトークンなしにそのユーザーとして認証される脆弱性(CVE-2026-114509、GHSA-f9x3-7vq9-cph6、CVSS v4.0 9.2)が公表された。config/auth.phpでdriverがtokenのガードを使っているかの確かめ方、修正版の番号、配列の0がトークンと一致してしまう仕組みを書く。LaravelPHPセキュリティ脆弱性認証MySQL
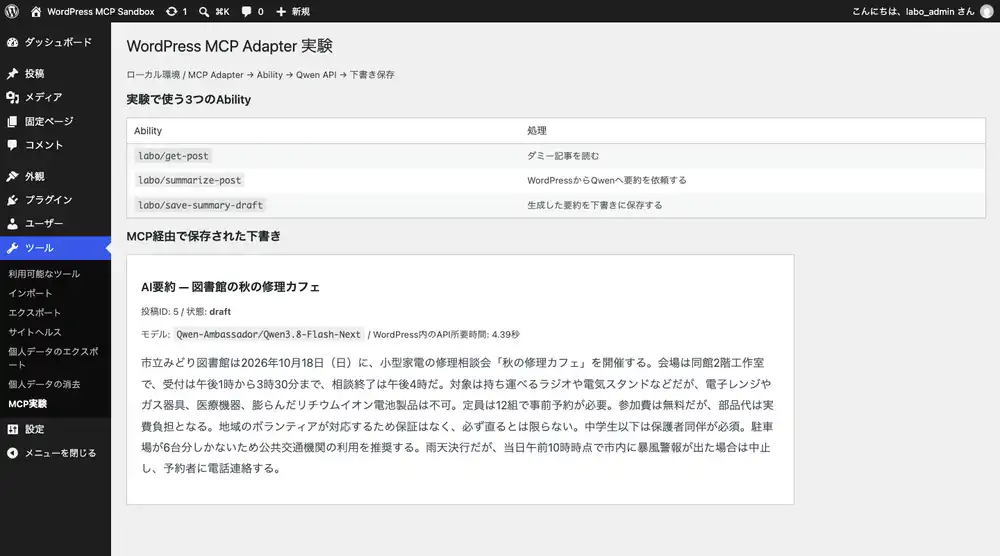
技術2026年10月5日(月)更新WordPress MCP Adapterで記事のAI要約を試してみたWordPress MCP Adapter 0.7.0とQwenをM4 MacのDocker環境で接続。自然文の指示からWordPress側でのAI要約と下書き保存まで試し、認証・権限・APIエラー時の挙動も確かめた。WordPressMCPAIQwenPHP実験
技術2026年10月4日(日)更新Beaver BuilderとLatePointにログイン不要のショートコード実行脆弱性2026年10月3日時点のWordPress脆弱性アラートから、緊急評価のBeaver Builder、LatePoint、Iptanus File Uploadを確認。攻撃が成立する設定と修正版、W3 Total Cache・All in One SEOの注意点、公表日と修正日の違いを整理した。WordPressセキュリティCVEPHP
技術2026年8月8日(土)WordPress 7.0.3が未認証XSSを緊急修正、空白入りタグをstrip_tagsが見逃しPHP実行まで繋がる2026年8月6日公開のWordPress 7.0.3は、ログイン画面の未認証XSS(CVE-2026-64638、XSS2Shell、CVSS 8.9)を含む脆弱性群を修正した。空白入りの`< area`がstrip_tagsを素通りしてKSESで実タグに戻る判定差を起点に、管理者のクリック一回でプラグインアップロードによるPHP実行まで繋がる連鎖と、全バージョンが影響し修正が4.7まで遡る対応範囲を整理した。セキュリティWordPressXSSRCECVEPHP